PioModel 团队多 Key 管理怎么做?先明确一个原则
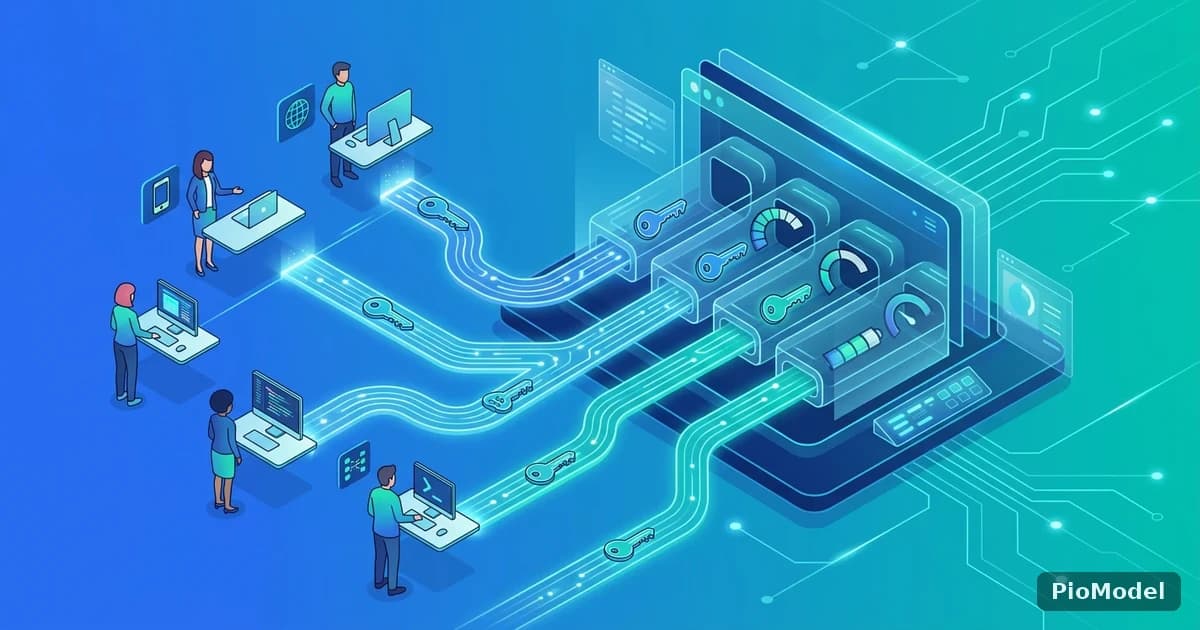
PioModel 团队多 Key 管理的核心思路是:不同成员、不同项目、不同环境各自持有独立的 API Key,再通过子 Key 隔离与用量限制圈定各自的调用范围,而不是让整个团队共用一个 Key。这样一旦出现异常调用或额度超支,能直接定位到具体来源,不用让全团队一起排查。
为什么不建议团队共用一个 API Key
一个团队只用一个 Key 看起来省事,但调用量上来之后,这种做法反而会拖慢排查效率、放大安全风险。
权限边界模糊,出问题难排查
共用一个 Key 意味着所有成员的调用记录都混在同一份账单里,一旦出现异常消耗或报错,没有办法从账单明细直接看出是哪个成员、哪个项目触发的,只能挨个排查代码提交记录,效率很低。
用量超支说不清是谁的调用
如果某个成员的脚本出现死循环或者误用了倍率更高的模型,共用 Key 模式下这笔异常消耗会直接计入团队总额度,而且很难在事后追溯责任方,更没办法只针对这一个来源做限流或暂停,只能整体停用 Key,影响所有人的正常调用。
PioModel 统一 Key 管理机制怎么用
PioModel 支持在同一账户下创建多个 API Key,并对每个 Key 单独做隔离与用量限制,这是团队做多 Key 管理的基础能力。
一个账户下可以创建多个 Key
在控制台的 API Key 管理页面可以随时创建新 Key,每个 Key 都是独立的 sk- 开头字符串,创建、查看、吊销都在同一个页面完成,不需要为每个成员单独开账户。
子 Key 隔离与用量限制怎么配置
PioModel 官方说明中提到 Key 管理支持子 Key 隔离与用量限制,也就是可以给不同的子 Key 单独设定可调用的额度上限。团队协作时,建议给每个子 Key 设置一个与其职责匹配的用量上限,例如给自动化测试脚本用的 Key 设置相对宽松的额度,给临时体验或外部协作者用的 Key 设置更严格的上限,避免单个来源的异常调用波及团队整体额度。
团队多 Key 管理最佳实践
确定要用多 Key 之后,接下来是怎么划分、怎么命名、怎么长期维护的问题。划分维度没有唯一标准答案,团队规模小的时候按成员划分最直观,项目和环境数量增多之后,往往需要把多个维度组合起来,才能既方便核算成本,又不会让 Key 数量膨胀到难以维护。
| 划分维度 | 说明 | 适用场景 |
|---|---|---|
| 按成员划分 | 团队每位成员各持有一个 Key | 团队规模不大,需要权责到人 |
| 按项目划分 | 每个项目单独使用一个 Key | 多个项目并行开发,需要分别核算成本 |
| 按环境划分 | 开发、预发、生产环境各用不同 Key | 防止测试调用误耗生产环境额度 |
| 按用途划分 | CI/CD 流水线、本地开发、线上服务分开 | 自动化调用和人工调用需要区分限额 |
命名规范建议
建议 Key 名称包含项目、环境、用途等关键信息,例如「项目名-环境-用途」的组合,这样在控制台账单页扫一眼名称就能定位到来源,不需要逐个点开核对。
权限与用量分配原则
给每个 Key 设置的用量上限应该和它实际承担的职责匹配,承担核心业务调用的 Key 可以设置更宽松的额度,用于临时测试或外部协作的 Key 则应该设置更保守的上限,即使出问题也不会波及核心业务。
定期轮换与吊销
成员离职或项目下线时,第一时间在控制台吊销对应的 Key,不要让失效人员或已下线项目的 Key 继续保留调用权限。建议按季度检查一次所有 Key 的用量记录,识别长期没有调用的僵尸 Key 并清理,减少不必要的暴露面。
多 Key 管理执行清单
- 先按团队规模和项目结构确定划分维度:按成员、按项目、按环境或按用途,也可以组合使用
- 每个 Key 命名包含维度信息,在控制台账单页一眼就能识别调用来源
- 给每个 Key 设置与其职责匹配的用量限制,避免单个 Key 异常调用拖垮团队整体额度
- 成员离职或项目下线时,第一时间在控制台吊销对应 Key,不留权限空窗
- 按季度复查所有 Key 的调用记录,清理长期闲置的僵尸 Key,收紧暴露面
常见问题
子 Key 的用量限制具体怎么设置?
在控制台 API Key 管理页面创建或编辑 Key 时可以设置对应的用量限制,建议先参考该 Key 承担的实际调用量级设定一个略高于日常峰值的上限,过松起不到防护作用,过紧会影响正常业务。
团队共享一个 Key 有什么直接风险?
除了排查困难,共享 Key 一旦泄露,影响面是整个团队的额度和调用权限,而分散到多个 Key 之后,单个 Key 泄露只需要吊销这一个,不会波及其他成员和项目。
某个 Key 泄露了应该怎么处理?
立即在控制台吊销该 Key 并创建新 Key 替换,同时检查这个 Key 对应的账单记录,确认泄露期间是否产生了异常调用,再决定是否需要针对性调整其他 Key 的用量限制。
子 Key 的权限和主账户 Key 完全一样吗?
子 Key 支持单独设置用量限制,实现的是调用范围和额度上的隔离,具体的权限颗粒度以控制台当前提供的配置项为准,建议创建时逐项确认。
总结
PioModel 团队多 Key 管理的关键是按成员、项目、环境或用途拆分 Key,配合用量限制和定期轮换,让每一笔调用都能追溯到具体来源。


评论
登录后可参与评论