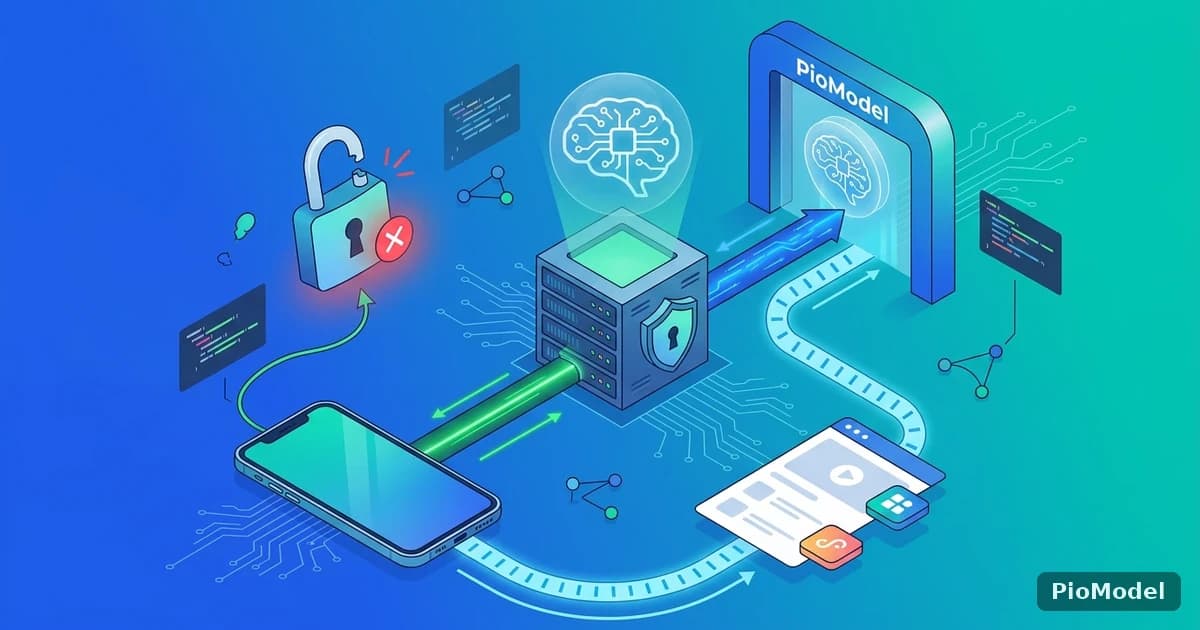
移动端和小程序接入PioModel,跟Web端有什么不一样
在浏览器或者服务端环境里接入大模型API,直接把密钥放在配置里调用通常没什么问题,但移动端App和小程序的运行环境完全不同——客户端代码理论上可以被反编译或者抓包分析,如果按照Web端的思路直接把API密钥写进客户端代码,密钥泄露只是时间问题。这篇讲清楚移动端和小程序接入PioModel时,鉴权和流式响应这两个环节该怎么正确设计,这也是这类接入场景里最容易被忽视、出问题后代价又比较高的两个环节。
为什么API密钥绝对不能直接放进客户端

客户端代码天然不安全
不管是iOS、Android的App安装包,还是小程序的前端代码包,都存在被逆向工程或者网络抓包分析的可能性,一旦密钥出现在客户端代码或者网络请求里,几乎等同于公开了这把密钥,而且传播速度往往比预想的快,一旦被发现很快会被大量盗用。
正确的做法:后端中转
移动端和小程序应该由自己的后端服务持有PioModel的API密钥,客户端只跟自己的后端通信,由后端代为向PioModel发起实际的模型调用请求,再把结果转发给客户端。这样即便客户端代码被分析,泄露的也只是客户端与自己后端之间的通信协议,而不是可以直接调用大模型、产生费用的密钥本身,这是移动端接入大模型API的通用安全前提,不只针对PioModel。
后端中转层要考虑的几个问题
客户端与后端之间也需要独立的鉴权
后端中转不代表客户端可以随便调用,仍然需要设计客户端与自己后端之间的身份验证机制(比如登录态、设备标识校验),避免中转接口被滥用,间接消耗PioModel的调用额度,这一层鉴权的严格程度应该跟应用本身的其他核心接口保持一致。
按用户或按设备做好调用频率限制
移动端场景下,一个恶意用户或者被破解的客户端有可能发起远超正常使用的请求量,后端中转层需要有基本的限流逻辑,避免个别异常客户端拖累整体调用成本,限流阈值可以参考正常用户的真实使用频率来设定,而不是拍脑袋给一个数字。
流式响应在移动端和小程序里的注意事项

小程序环境对长连接的限制
不同小程序平台对网络请求的长连接支持程度不完全一样,直接透传大模型接口的流式响应(Server-Sent Events或者分块传输)在某些小程序环境下可能不稳定,需要提前测试确认目标小程序平台的实际支持情况,不要假设所有小程序容器的网络层实现都跟标准浏览器完全一致。
降级为分段轮询的备选方案
如果目标平台对流式长连接支持不理想,可以考虑由后端先完整接收模型的流式输出并缓存,客户端通过短轮询的方式分批获取已经生成的内容,虽然不如原生流式那么实时,但能在兼容性更好的前提下实现类似的渐进展示效果,对用户体验的折损通常也在可接受范围内。
移动端接入的其他注意事项
- 网络切换(比如从WiFi切换到蜂窝网络)时,正在进行中的请求可能会中断,客户端需要设计合理的重连或重试提示,而不是让用户以为是功能故障。
- 移动网络环境下延迟波动比固定网络更明显,给请求设置的超时时间需要比Web端更宽松一些。
- 弱网环境下,建议给用户明确的加载状态提示,而不是让界面在等待响应时看起来像卡死了。
- 如果App需要长期离线也能有基础功能,需要提前设计好网络不可用时的降级体验,而不是完全依赖实时调用。
写在最后
移动端和小程序接入PioModel的核心原则,是把密钥和敏感调用逻辑留在后端,客户端只做展示和交互,这跟Web端直接在服务端调用的思路本质上是一致的,只是移动端因为客户端环境的特殊性,对这个原则的执行要求更严格。流式响应的兼容性问题则需要结合具体的目标平台提前测试,不能假设所有环境都能无差别支持,提前做好兼容性验证,比上线后再收到用户反馈要主动得多。


评论
登录后可参与评论