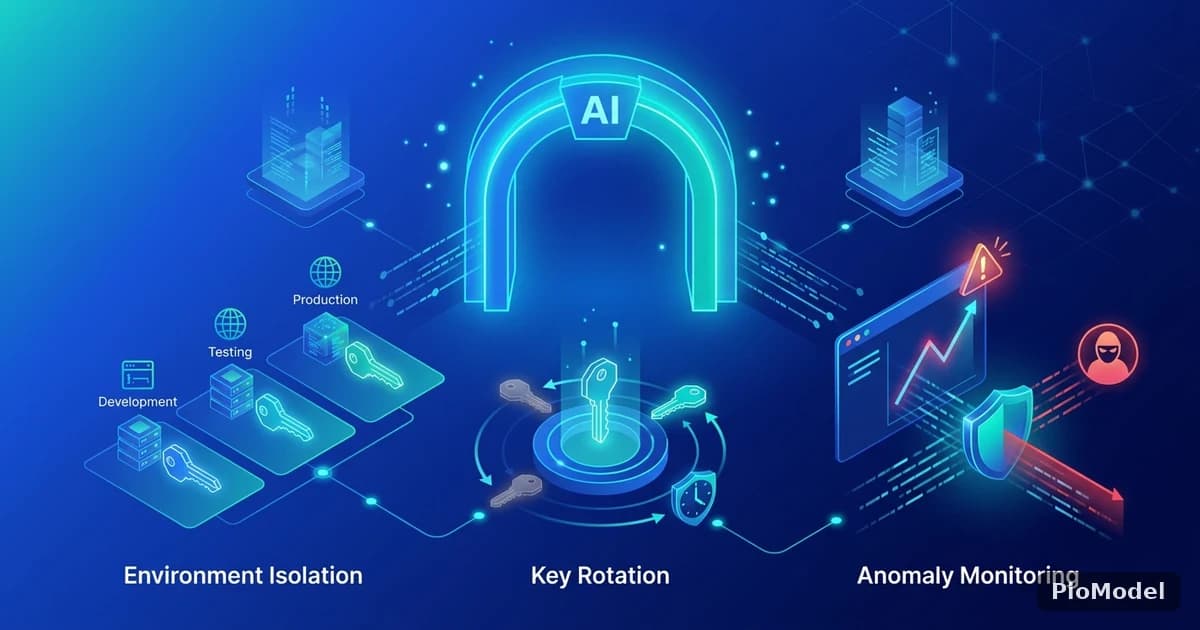
API Key 泄露,代价比想象中更直接
API Key 本质上等同于一段可以直接消耗账户额度的凭证,一旦泄露,最直接的后果就是额度被他人盗用消耗,情况严重时甚至可能在短时间内把钱包余额清空。相比传统的账号密码泄露,API Key 泄露往往更难被第一时间察觉——服务在正常运行,直到某天发现额度消耗异常才追溯发现问题。这篇文章整理三项实用的 API Key 安全管理实践,帮助开发者提前把风险降下来。
实践一:按环境隔离 Key,不跨环境复用
为什么开发、测试、生产要用不同的 Key
不少团队图省事,开发、测试、生产环境共用同一个 API Key,这样做的风险是:测试环境的代码通常权限管理更松散,日志里更容易意外打印出完整的 Key,一旦测试环境的日志或代码仓库泄露,生产环境的额度也会跟着暴露。按环境拆分 Key 之后,即便某个环境的 Key 泄露,影响范围也只限于该环境对应的额度和权限,不会波及生产环境。
限制单个 Key 的权限范围
如果网关支持给 Key 设置权限范围(比如只允许调用特定模型、限制最大调用频率),应该按最小必要原则配置,而不是默认给所有 Key 开放全部权限。这样即便某个 Key 泄露,攻击者能造成的损失也被限制在预设的范围内。
实践二:定期轮换 Key,缩短泄露后的暴露窗口
轮换周期怎么定
定期轮换 Key 的核心价值在于缩短“泄露发生”到“Key 失效”之间的时间窗口。即便当前没有发现任何异常,也建议按固定周期(比如每季度)主动轮换一次生产环境的 Key,而不是等到怀疑泄露才被动处理。轮换频率可以按业务敏感程度调整,涉及资金或高额度的场景可以适当缩短周期。
轮换时如何避免服务中断
轮换 Key 时,建议先创建新 Key 并在代码里完成部署验证,确认新 Key 工作正常后再停用旧 Key,避免“旧 Key 直接失效、新 Key 还没生效”的中间空窗导致服务报错。多数网关支持同时存在多个有效 Key,可以利用这个特性做平滑切换。
| 实践 | 解决的问题 | 实施建议 |
|---|---|---|
| 按环境隔离 | 限制单点泄露的影响范围 | 开发/测试/生产分别用独立 Key |
| 定期轮换 | 缩短泄露后的暴露窗口 | 按季度或更短周期主动轮换 |
| 异常调用监控 | 第一时间发现异常消耗 | 设置额度或调用量的告警阈值 |
实践三:设置异常调用监控与告警
哪些指标值得设置告警阈值
比起等额度耗尽才发现问题,更主动的方式是提前设置监控告警:比如单位时间内调用次数突增、单日消耗额度超过历史均值数倍、或者出现大量来自异常地区/异常时间段的调用。这些指标一旦触发阈值就及时通知,能在损失扩大前介入处理。
发现异常后的应急处理步骤
- 立即在控制台禁用或删除疑似泄露的 Key,阻止进一步消耗
- 创建新 Key 替换到业务代码里,尽快恢复正常服务
- 排查泄露路径:检查代码仓库提交记录、日志输出、前端代码里是否意外暴露过 Key
- 修复泄露路径后,再评估是否需要调整额度或联系客服核实异常消耗

Key 的存储方式同样重要
除了隔离、轮换、监控这三项流程性实践,Key 本身存储在什么地方也直接决定了泄露风险的高低。最常见的错误做法是把 Key 直接硬编码在业务代码里并提交到代码仓库,即便是私有仓库,一旦仓库权限管理出现疏漏,或者未来仓库变更为公开状态,历史提交记录里的 Key 依然会暴露。更合理的做法是通过环境变量或者专门的密钥管理服务读取 Key,代码里只保留读取逻辑,不出现 Key 本身的明文。对于容器化部署的项目,还需要注意不要把包含 Key 的环境变量文件一并打包进镜像,镜像一旦被意外推送到公开仓库,同样会造成泄露。
前端代码里绝对不能出现 Key
如果应用需要在浏览器端直接调用模型 API,绝对不能把 Key 直接写在前端代码里——前端代码对任何访问者都是可见的,写在前端等同于公开发布这个 Key。正确的做法是让前端请求自己的后端服务,由后端持有 Key 并转发请求,前端始终不接触真实的 API Key,这是移动端和 Web 端应用都必须遵守的基本原则。
常见问题
Key 不小心提交到公开代码仓库了怎么办
第一时间在控制台禁用该 Key 并创建新 Key,即使已经从仓库历史记录里删除了这次提交,公开过的 Key 也应当视为已泄露,不能仅靠删除提交记录来补救。
多个 Key 会不会增加管理复杂度
初期确实会增加一些创建和分发的工作量,但相比 Key 泄露后额度被盗刷或者服务中断排查的成本,这部分管理成本通常是划算的,尤其是团队规模扩大之后。
把 Key 当作和账户密码同等重要的凭证对待,按环境隔离、定期轮换、配合异常监控,能大幅降低 API Key 泄露带来的实际损失。


评论
登录后可参与评论